演示视频
Commvault® Cloud Threat Scan
了解 Commvault Cloud Threat Scan 如何自动扫描备份文件以查找恶意软件、检测数据异常并实现快速、干净的恢复。
我们的做法
通过人工智能扫描来检测和阻止威胁
对备份进行主动监控,并自动隔离受感染或可疑的数据,为您快速恢复干净数据提供信心。

智能隔离
受感染的文件会自动从备份内容中隔离,并在恢复过程中跳过。

多层文件分析
我们的安全扫描使用内置的基于签名的恶意软件引擎、算法和文件比较来识别、标记和隔离备份中发现的威胁。

内置先进的人工智能
利用 1 亿多个威胁情报指标快速识别新威胁。

SIEM 和 SOAR 集成
警报可与 SIEM 和 SOAR 平台等现有安全操作工具集成,通过增加上下文来启动调查。

未知威胁,已被阻止
识别下一代多态和变形恶意软件。

前所未有的精准度
更准确地查找威胁,减少误报。
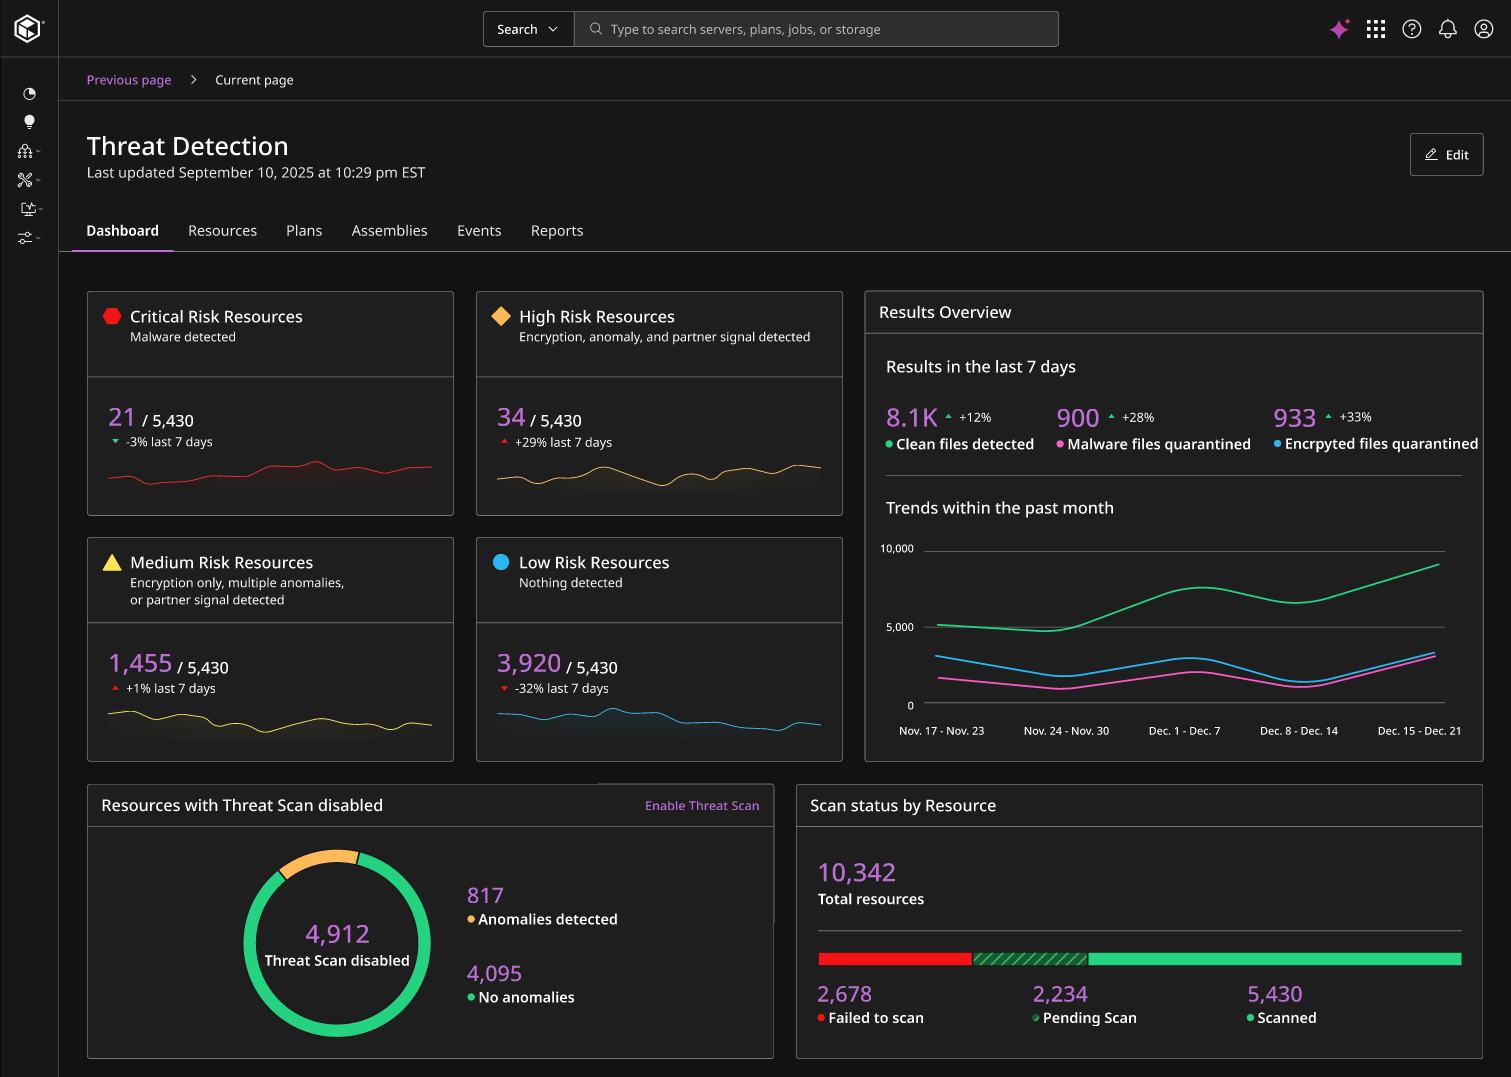
威胁扫描功能
自动恢复和还原干净数据
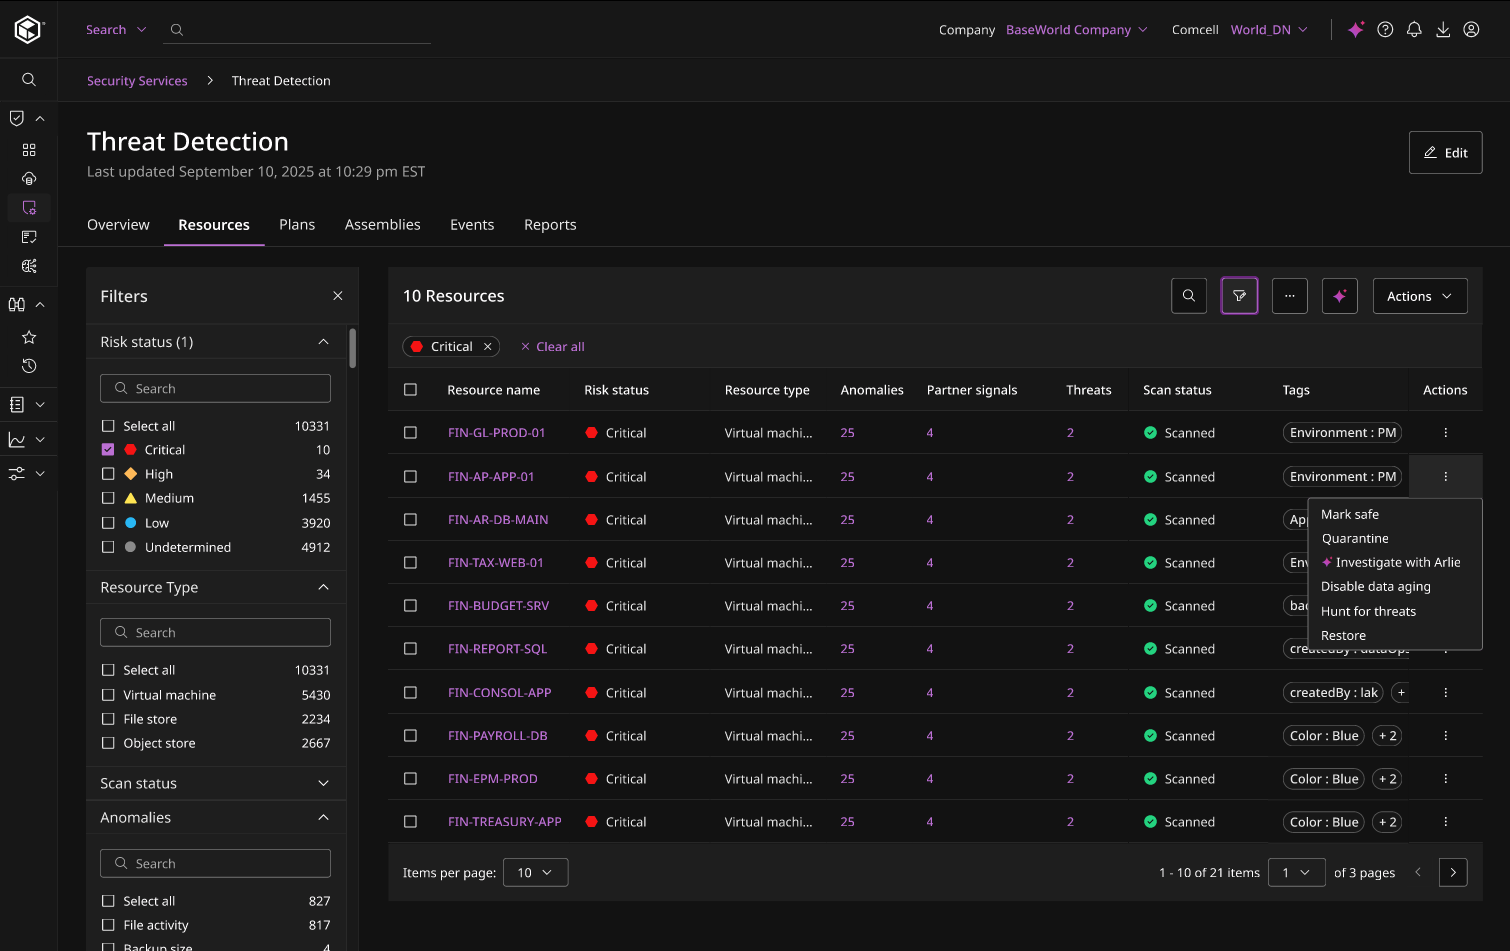
精确定位并隔离加密文件、受恶意软件感染的虚拟机等受损备份内容 虚拟机或有重大更改的内容。
识别不良备份
发现存在于备份文件中的威胁
现场受损的备份s 并 自动响应自动响应 加密检测 检测恶意软件 检测 ,或 文件 或有重大更改的文件。
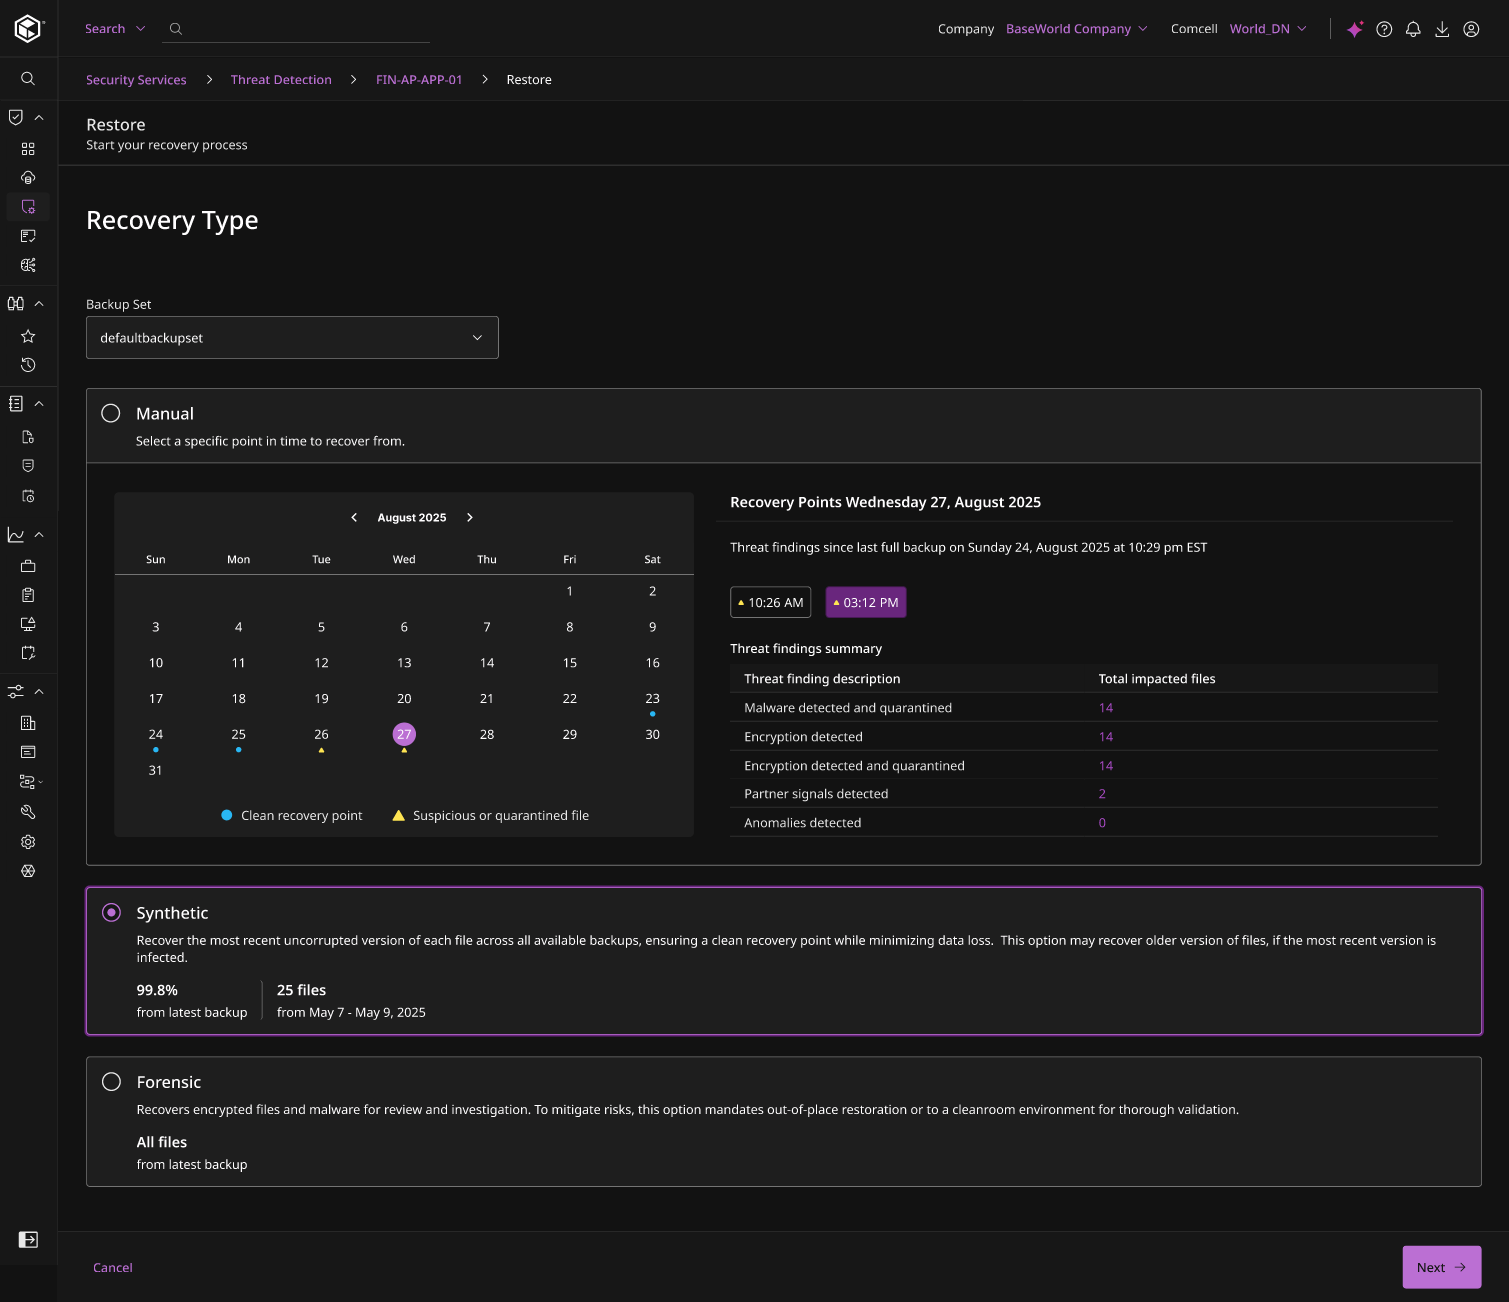
恢复干净的数据
在恢复过程中防止再次感染
自动识别和组装数据的最后已知良好版本,同时保留、隔离和隔离不良数据,以便进行取证调查。
测试恢复数据
搜索威胁并在上线前验证您的还原功能
查找零时差和前所未见的威胁 并在 隔离的 隔离的 洁净室s中测试恢复数据,然后再恢复到生产站点。
分析师报告
IDC MarketScape:2025 年全球网络恢复供应商评估
Commvault 因其在网络恢复架构、工作负载和platform 广度、安全生态系统集成以及专门的网络恢复培训方面的优势而获得认可。
我们的覆盖范围
为 100,000 多家公司提供支持
“我们过去常常手动设计冗余以避免数据丢失。Commvault 提供了快速恢复所需的灵活性和细粒度。”
"Commvault让我们确信我们的数据是安全的,我们的重要服务可以快速启动和运行。 "
“由于长期保留策略,我们的云存储成本迅速增加。Commvault Cloud 为我们提供了一种大幅降低成本并保持其可预测性的方法,同时还为我们提供了保持业务运行所需的数据弹性。”
勒索软件恢复演示
具备弹性与恢复能力的网络威胁保护策略
客户就加强威胁检测发表意见
常见问题
Threat Scan 如何防止恢复文件?
Threat Scan 在备份在备份过程中分析文件查找恶意软件签名、加密事件/更改,甚至随时间推移的可疑更改(如果文件以前备份过)。.如果文件 显示 任何可疑特征、 就会被就会被隔离,无法在恢复过程中还原在生产过程中.
您是否保存了可疑或受损文件的副本?
是的。虽然我们 确定 清洁点以便您 快速 恢复 只恢复 干净、良好的数据恢复到实时环境此外,我们还会保留一份可疑文件的副本,以便您的事件响应或取证团队进行分析 在隔离实例中进行分析 并 确定其来源或威胁行为者想要达到的效果。
为什么Threat Scan 比我们现有的基于签名的威胁检测更准确?
要真正保护您的数据,您需要的不仅仅是静态签名。Commvault 的Threat Scan 将传统方法与先进的启发式分析和行为分析相结合、 人工智能 人工智能和机器学习,和遥测相关性,并与领先的 安全解决方案.这种分层方法 帮助您 检测已知和未知威胁,揭露隐藏或混淆的恶意软件,并 浮出水面 清洁点使您能够 恢复清洁数据数据,快速.
Threat Scan 是如何与安全技术集成的?
Threat Scan 可以将异常或恶意软件检测警报直接发送到 SIEM 或 SOAR 工具(如 Splunk、Palo Alto Networks XSOAR 或 Microsoft Sentinel),使 SecOps 团队能够获得可能出错的警告。我们还可以将可疑文件直接传送到沙盒系统,以便进一步分析或引爆。
此外、 此外,企业还可以通过整合 来自领先的安全在 CommvaultCloud 威胁检测和响应仪表板中整合来自领先安全工具的信号,从而创造 IT 和安全团队的协同效应并统一可见性,以加速事件响应。
